얼굴인식
Alter Solution can always suggest the best alternative solution.
Products / 얼굴인식 / 생체정보 보안솔루션
생체정보 보안솔루션 (Zero Trust 인증)
BioCard · Zero Trust Face Authentication
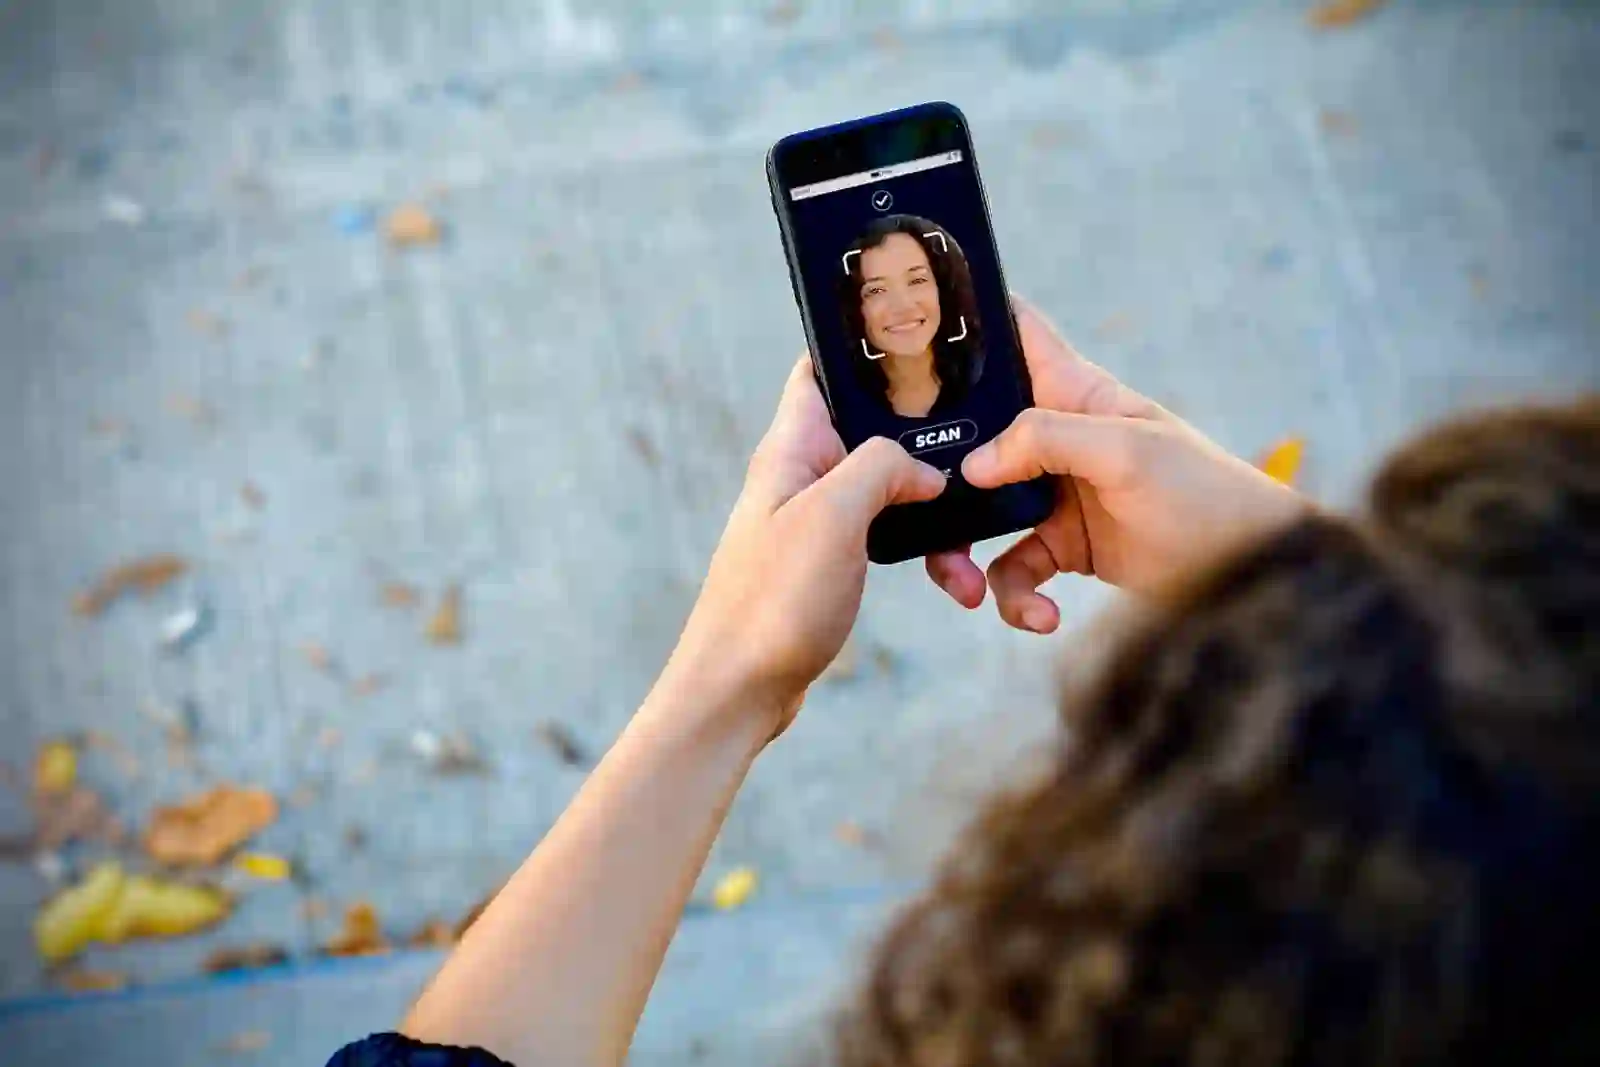
얼굴정보를 중앙 서버에 모으지 않고도 사용자를 검증하는 Privacy-First 생체인증 솔루션입니다. 얼굴 Template은 사용자가 직접 보유한 BioCard에 보관하고, 서비스 서버에는 검증 가능한 인증 결과만 전달합니다.
- ✓Face Template을 사용자 측에 보관
- ✓Face + Card + Cryptographic Proof 결합
- ✓서버에는 검증 가능한 Assertion만 전달
왜 Zero Trust에 얼굴인증이 필요한가?
핵심은 얼굴인식의 정확도만이 아니라, 인증 과정에서 생체정보와 신뢰를 어떻게 분리하는가입니다.
기존 중앙집중형 얼굴인증
- 1사용자 얼굴 / 생체 Template 수집
- 2중앙 서버 DB에 생체정보 저장
- 3침해사고 발생 시 생체정보·인증정보가 한곳에 집중
Zero Trust 관점의 요구사항
- •사용자·기기·인증요청을 기본적으로 신뢰하지 않고 검증
- •얼굴정보와 서비스 서버의 데이터 경계를 분리
- •고위험 접근에는 다중 요소 기반의 강한 인증 적용
- •인증 결과는 서버에서 검증 가능한 증명 형태로 전달
핵심 질문: “얼굴을 서버가 보유하지 않아도 사용자를 검증할 수 있는가?”
BioCard 기반 Zero Trust 인증 구조
얼굴 Template은 사용자 측에 보관하고, 서비스 서버에는 검증 가능한 인증 결과만 전달합니다.
01
사용자 · BioCard
02
Mobile / IoT
03
검증 서버
서버가 검증하는 정보
- ✓ User / Card status
- ✓ Challenge response
- ✓ Cryptographic proof
서버로 전송하지 않는 생체정보
NO CENTRAL BIOMETRIC DB
Zero Trust를 구성하는 4개의 기술 요소
얼굴인식 자체보다 Identity, 보유 요소, 암호학적 검증, 데이터 경계를 함께 설계합니다.
1
BIOMETRIC
ARE
얼굴을 이용한 1:1 사용자 검증
2
POSSESSION
HAVE
BioCard 및 Secure Key를 이용한 보유 요소 검증
3
CRYPTO
CHALLENGE / PROOF
Challenge에 대한 암호학적 응답으로 인증 요청의 유효성 검증
4
DATA BOUNDARY
NO CENTRAL BIOMETRIC DB
얼굴 이미지·Template·Embedding을 서비스 서버와 분리
핵심 구조: Face + Card + Cryptographic Proof를 결합하여 신뢰를 검증
Tap → Face → Challenge → Verified
사용자 인증은 NFC 기반 카드 접촉, 1:1 얼굴검증, 서버의 Challenge 검증 순서로 구성됩니다.
- 1
인증 요청
로그인·거래·접근 요청 발생
- 2
BioCard Touch
휴대폰 NFC로 카드 인식
- 3
Face
카메라 기반 1:1 얼굴 검증
- 4
Challenge / Proof
Challenge와 암호학적 응답 검증
- 5
Verified
Identity / 권한 검증 후 서비스 수행
적용 분야
동일한 인증 구조를 온라인·모바일·Enterprise·물리적 접근 환경에 확장할 수 있습니다.
01
Enterprise Zero Trust
VPN · 관리자 · 서버 · ERP
중요 자원 접근 시 사용자 Identity를 추가 검증
02
Financial / Transaction
고액송금 · 중요거래 · 기업금융
로그인 이후 거래 주체를 다시 검증
03
Medical / Sensitive Data
환자 · 의료진 본인확인
민감정보 접근에 강한 Identity 검증 적용
04
IoT / Physical Access
데이터센터 · 연구소 · 차량 · 출입통제
디지털 Identity를 물리적 접근으로 확장
시스템 구성
발급 영역과 사용 영역의 키·보안 역할을 분리하고, 얼굴인식 모듈·Mobile SDK·발급 시스템·인증 서버를 계층화하여 기존 애플리케이션에 단계적으로 통합할 수 있습니다.
발급과 사용을 분리한 Trust Infrastructure
Mobile / Online
Virtual Use SAM / HSM
IoT / Access
JavaCard Use SAM
발급키와 사용키의 역할을 분리하고, 인증에 필요한 키와 생체정보의 경계를 관리합니다.
소프트웨어 구성 요소와 연동 계층
Integration / Verification
Software
Hardware / Secure Element
기술 검증을 위한 PoC 구성
기존 인증 시스템을 유지한 상태에서 얼굴인증과 Zero Trust 검증 계층을 추가하여 기술 적합성을 검증합니다.
Phase 1
Identity Verification
- · Face 1:1 Matching
- · Card / Secure Key
- · Challenge / Proof
Phase 2
System Integration
- · Mobile SDK
- · Authentication API
- · IAM / Access Control
Phase 3
Operational Verification
- · 인증 성공률
- · 응답시간
- · 통합 난이도
- · 보안·개인정보 요구사항
PoC에서 확인할 핵심 항목: 얼굴 1:1 검증 → Card 검증 → Challenge/Proof → 서버 정책 검증의 전체 체인
도입 상담 및 PoC 문의
알터솔루션이 고객 환경에 맞는 PoC 구성부터 도입까지 지원합니다. 상세 기술 자료는 PDF로 내려받으실 수 있습니다.
PDF 자료는 한국어로 제공됩니다.